KRITISCHE SCHWACHSTELLEN ERFORDERN SCHNELLE ENTSCHEIDUNGEN. WIR ZEIGEN, WORAUF ES BEI SECURITY UND PATCH MANAGEMENT IN IBM-LANDSCHAFTEN ANKOMMT.
Aktueller Anlass: Cyberangriff auf das Berliner Landesnetz
Der aktuelle Cyberangriff auf Teile der Berliner Verwaltung zeigt, wie unmittelbar die Folgen eines erfolgreichen Angriffs sein können: Systeme mussten vorsorglich vom Netz getrennt werden, Daten wurden entwendet und später im Darknet veröffentlicht. Noch immer wird das vollständige Ausmaß des Vorfalls untersucht. Der Vorfall steht nach aktuellem Kenntnisstand nicht im Zusammenhang mit der im Folgenden betrachteten IBM-Schwachstelle. Er zeigt jedoch, welche Auswirkungen erfolgreiche Cyberangriffe auf geschäftskritische IT-Landschaften haben können. Unternehmen und öffentliche Einrichtungen stehen gleichermaßen vor der Herausforderung, komplexe IT-Landschaften zu betreiben, während kontinuierlich neue Schwachstellen in eingesetzter Standardsoftware bekannt werden.
Auch geschäftskritische Enterprise-Anwendungen und die darunterliegenden Technologiekomponenten bilden hier keine Ausnahme. IBM veröffentlicht regelmäßig Security Bulletins zu identifizierten Schwachstellen und stellt entsprechende Fixes oder Handlungsempfehlungen bereit.
Für Unternehmen stellt sich deshalb vor allem die Frage: Wie schnell erkennen wir relevante Schwachstellen, bewerten das tatsächliche Risiko für unsere Umgebung und leiten die richtigen Maßnahmen ein?
1. Sicherheitslücken machen auch vor Enterprise-Software nicht halt
2. Die eigentliche Herausforderung: Sicherheitslücken erkennen und richtig bewerten
3. Warum Reaktionszeit bei bekannten Schwachstellen wichtig ist
4. Security braucht strukturiertes Patch-und Vulnerability-Management
5. Security für IBM Analytics als Teil unserer Application Management Services
6. Fazit: Bei kritischen Schwachstellen zählt Reaktionsfähigkeit
Sicherheitslücken machen auch vor Enterprise-Software nicht halt
Auch für IBM-Produkte werden regelmäßig Sicherheitslücken identifiziert und über offizielle Security Bulletins veröffentlicht. Darin informiert IBM darüber, welche Produkte und Versionen betroffen sind, wie kritisch eine Schwachstelle eingestuft wird und welche Maßnahmen empfohlen werden.
Eine veröffentlichte Schwachstelle bedeutet jedoch nicht automatisch, dass jede IBM-Umgebung gleichermaßen gefährdet ist. Entscheidend ist, welche Produkte, Versionen, Komponenten und Konfigurationen eingesetzt werden.
Gerade in komplexen Analytics-Landschaften mit IBM Cognos Analytics, IBM Planning Analytics, IBM SPSS oder zugrunde liegenden Plattformkomponenten wie WebSphere muss deshalb zunächst geklärt werden: Ist unsere konkrete Systemlandschaft betroffen und wenn ja, wie dringend müssen wir handeln?
Was sagt der CVSS-Score über eine Schwachstelle aus?
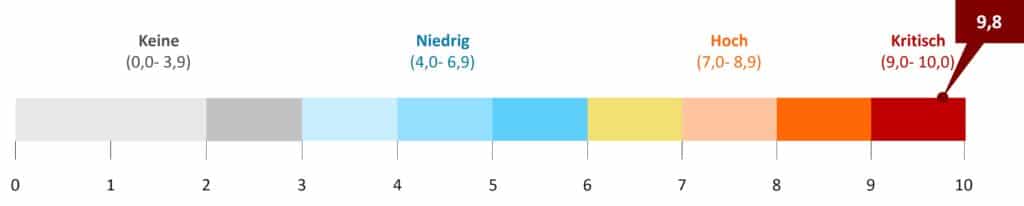
Eine erste Orientierung über die technische Kritikalität bietet das Common Vulnerability Scoring System (CVSS). Das standardisierte Bewertungssystem vergibt einen Wert zwischen 0 und 10. Je höher der Wert, desto kritischer wird eine Schwachstelle grundsätzlich bewertet.
Berücksichtigt wird beispielsweise, ob ein Angriff über das Netzwerk möglich ist, besondere Berechtigungen oder eine Benutzerinteraktion erforderlich sind und welche Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit entstehen können.
Der CVSS-Score ist jedoch nur ein Teil der Risikobewertung. Das tatsächliche Risiko hängt immer auch von der individuellen Systemlandschaft und Konfiguration ab.
Aktuelles Beispiel: Kritische Schwachstelle in IBM WebSphere Application Server Liberty
Wie relevant eine schnelle Bewertung sein kann, zeigt die im September 2026 veröffentlichte Schwachstelle CVE-2026-49875 in IBM WebSphere Application Server Liberty.
IBM veröffentlichte dazu ein Security Bulletin. Betroffen sind bestimmte Versionen von WebSphere Application Server Liberty zwischen 17.0.0.3 und 26.0.0.9, sofern entsprechende Features aktiviert sind. Die Schwachstelle wurde mit einem CVSS Base Score von 9,8 von 10 Punkten bewertet.
Technisch betrifft sie die Verarbeitung externer XML-Entitäten in der verwendeten Apache-CXF-Bibliothek. Ein möglicher Angriff kann über das Netzwerk erfolgen, ohne vorherige Authentifizierung oder Benutzerinteraktion. IBM empfiehlt eine zeitnahe Behebung der Schwachstelle durch die Installation eines entsprechenden Interim Fix für APAR DT497707 oder durch ein Upgrade auf das Liberty Fix Pack 26.0.0.10 beziehungsweise eine neuere Version.
Das Beispiel zeigt: Nicht allein der CVSS-Score entscheidet über den Handlungsbedarf. Entscheidend ist, ob die betroffenen Versionen und Funktionen in der eigenen Umgebung tatsächlich eingesetzt werden.
Die eigentliche Herausforderung: Sicherheitslücken erkennen und richtig bewerten
Mit der Veröffentlichung eines Security Bulletins beginnt für Unternehmen die eigentliche Arbeit. Neue Meldungen müssen kontinuierlich beobachtet und mit der eigenen Systemlandschaft abgeglichen werden.
Dabei sind vor allem folgende Fragen relevant:
- Welche Produkte, Komponenten und Versionen sind betroffen?
- Werden diese in der eigenen Umgebung eingesetzt?
- Wie kritisch ist das Risiko im konkreten Anwendungskontext?
- Stehen Fixes oder alternative Gegenmaßnahmen zur Verfügung?
- Wie schnell muss gehandelt werden?
- Welche Auswirkungen hat die Umsetzung auf den laufenden Betrieb?
Ein hoher CVSS-Score liefert dabei eine wichtige Orientierung, ersetzt aber nicht die individuelle Risikobewertung. Aus einer allgemeinen Sicherheitsmeldung muss deshalb eine konkrete und priorisierte Handlungsempfehlung für die eigene IT-Landschaft entstehen.
Dafür braucht es Produktwissen, Kenntnis der Systemumgebung und etablierte Prozesse.
Warum Reaktionszeit bei bekannten Schwachstellen wichtig ist
Zwischen der Veröffentlichung einer Sicherheitslücke und ihrer Behebung kann ein kritisches Zeitfenster entstehen. Informationen über bekannte Schwachstellen stehen schließlich nicht nur Unternehmen und IT-Verantwortlichen zur Verfügung, sondern können auch von potenziellen Angreifern genutzt werden.
Bleibt eine relevante Sicherheitslücke unbehandelt, können die Folgen – abhängig von Schwachstelle und System – erheblich sein:
- Datenverlust oder Datenabfluss
- Manipulation von Daten und Systemen
- Ausfälle und Betriebsunterbrechungen
- Malware- oder Ransomware-Infektionen
- Compliance- und Datenschutzprobleme
- finanzielle und reputative Schäden
Bei Analytics- und Planungssystemen ist der Schutzbedarf häufig besonders hoch. Hier werden unter anderem Finanzdaten, Forecasts, Planungsinformationen und Management-Reports verarbeitet.
Gleichzeitig lautet die Antwort auf eine kritische Schwachstelle nicht zwangsläufig: Patch sofort installieren. In produktiven Enterprise-Umgebungen müssen auch Abhängigkeiten, notwendige Tests und mögliche Auswirkungen auf den laufenden Betrieb berücksichtigt werden.
Entscheidend ist daher, kritische Schwachstellen schnell zu priorisieren und notwendige Maßnahmen kontrolliert umzusetzen.
Security braucht strukturiertes Patch- und Vulnerability-Management
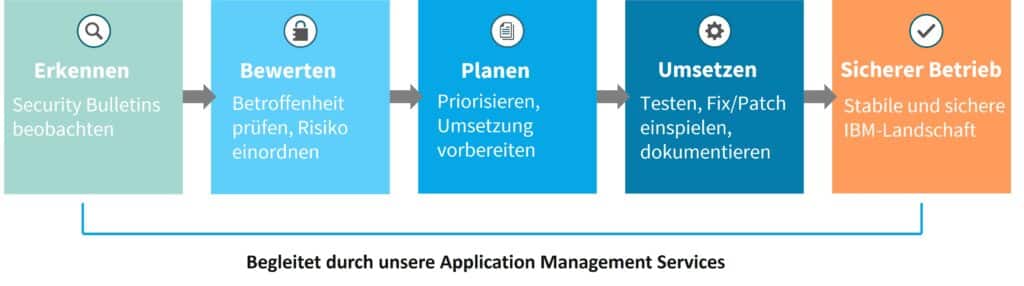
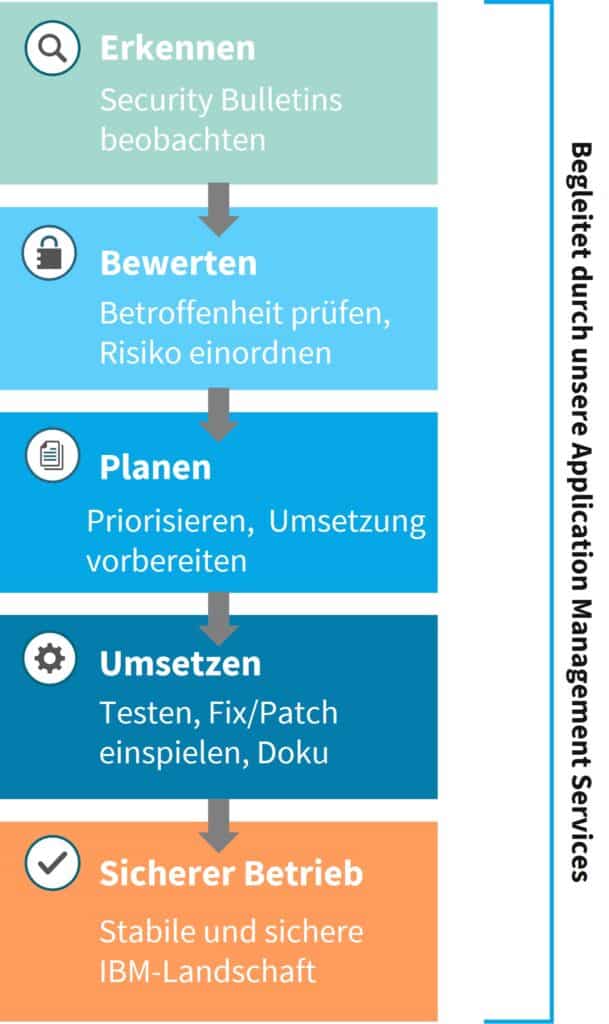
Ein strukturiertes Patch- und Vulnerability-Management schafft dafür einen verlässlichen Prozess:
1. Sicherheitsmeldungen beobachten
Relevante Security Bulletins und bekannte Schwachstellen kontinuierlich erfassen.
2. Betroffenheit prüfen
Betroffene Produkte, Versionen, Komponenten und Konfigurationen mit der eigenen Umgebung abgleichen.
3. Risiko bewerten
Technische Kritikalität und mögliche Auswirkungen auf die individuelle Systemlandschaft einordnen.
4. Maßnahmen priorisieren
Handlungsbedarf und erforderliche Reaktionsgeschwindigkeit festlegen.
5. Umsetzung planen
Fixes oder Gegenmaßnahmen unter Berücksichtigung von Abhängigkeiten, Wartungsfenstern und Betrieb vorbereiten.
6. Fixes testen und einspielen
Änderungen prüfen, kontrolliert umsetzen und anschließend ihre erfolgreiche Installation verifizieren.
7. Maßnahmen dokumentieren
Bewertung, Betroffenheit und umgesetzte Maßnahmen nachvollziehbar festhalten.
Entscheidend ist die Kontinuität. Patch- und Vulnerability-Management sollte nicht erst beginnen, wenn eine kritische Sicherheitsmeldung veröffentlicht wird. Etablierte Prozesse, klare Zuständigkeiten und Kenntnisse der eigenen Systemlandschaft schaffen die Voraussetzung, im Ernstfall schnell reagieren zu können.
Security für IBM Analytics als Teil unserer Application Management Services
Für ISR gehört dieser Betriebsbezug zu einem umfassenden Enterprise Information Management: Geschäftskritische Daten- und Analytics-Lösungen müssen nicht nur fachlich funktionieren, sondern auch im laufenden Betrieb beherrschbar bleiben.
Im Rahmen unserer Application Management Services (AMS) unterstützen wir Unternehmen beim zuverlässigen und sicheren Betrieb ihrer IBM-Landschaften. Dazu gehören unter anderem IBM Cognos Analytics, IBM Planning Analytics (TM1), IBM SPSS Modeler, IBM SPSS Collaboration and Deployment Services (C&DS) sowie IBM WebSphere Application Server.
Unser spezialisiertes Team beobachtet relevante IBM Security Bulletins und bewertet deren mögliche Auswirkungen auf die von uns betreuten Kundenumgebungen.
Von der Sicherheitsmeldung bis zur Umsetzung
Wird eine relevante Schwachstelle identifiziert, prüfen wir den konkreten Handlungsbedarf und leiten daraus geeignete Maßnahmen ab. Dabei berücksichtigen wir sowohl die Kritikalität als auch die individuelle Systemkonfiguration und die Anforderungen des laufenden Betriebs.
Nach Abstimmung mit unseren Kunden übernehmen wir auch die technische Umsetzung und spielen erforderliche Fixes oder Patches kontrolliert ein.
Damit begleiten wir den Security-Prozess von der Identifikation und Bewertung einer Schwachstelle bis zur technischen Umsetzung notwendiger Maßnahmen.
Reaktionsfähigkeit auch in kritischen Situationen
Bei besonders kritischen Schwachstellen kann schnelles Handeln erforderlich sein. Unsere Application Management Services lassen sich deshalb an die jeweiligen Anforderungen und Service Level unserer Kunden anpassen – von der kontinuierlichen Betreuung im Regelbetrieb bis hin zu erweiterten Servicezeiten und 24/7-Betreuung.
So stehen auch für zeitkritische Situationen definierte Ansprechpartner und Prozesse zur Verfügung, um geeignete Maßnahmen schnell einzuleiten.
Fazit: Bei kritischen Schwachstellen zählt Reaktionsfähigkeit
Der aktuelle Sicherheitsvorfall in Berlin führt erneut vor Augen, welche Auswirkungen Cyberangriffe haben können. Er steht nicht im Zusammenhang mit der hier betrachteten IBM-Schwachstelle. Der Vorfall unterstreicht jedoch die Bedeutung eines professionellen Umgangs mit IT-Sicherheitsrisiken.
Für Unternehmen mit geschäftskritischen IBM Analytics-Landschaften sind deshalb etablierte Prozesse entscheidend, um Sicherheitsmeldungen frühzeitig zu erkennen, die eigene Betroffenheit zu bewerten und notwendige Maßnahmen gezielt umzusetzen. Mit unseren Application Management Services unterstützen wir Unternehmen dabei – von der Bewertung relevanter IBM Security Bulletins bis zur Umsetzung notwendiger Fixes und Patches. Denn bei einer kritischen Sicherheitslücke zählt nicht nur, dass gehandelt wird, sondern auch wie schnell und wie gezielt.
Sie möchten prüfen, wie Security Bulletins und notwendige Patches in Ihrer IBM-Landschaft strukturiert bewertet und umgesetzt werden können? Sprechen Sie mit uns über Ihre Anforderungen an Patch-, Vulnerability- und Application Management.